AI-bedragaren: hur falska webbläsartillägg kapar din sökruta
Ett tillägg som du själv har installerat åtnjuter en märklig sorts tillit. Du valde det, du gav det behörigheter, och därefter tänker du sällan på det igen. Just den tilliten är vad den här sortens angrepp lever av. Tillägget som den här artikeln handlar om bryter sig inte in någonstans. Det ber artigt om lov, får det av dig, och gör sedan något helt annat än det du trodde.
Texten går igenom fyra saker. Som i resten av den här serien beskrivs gränserna för skyddet rakt ut, utan att lova mer än det kan hålla.
Varför falska "produktivitetsverktyg" är den nya trojanska hästen
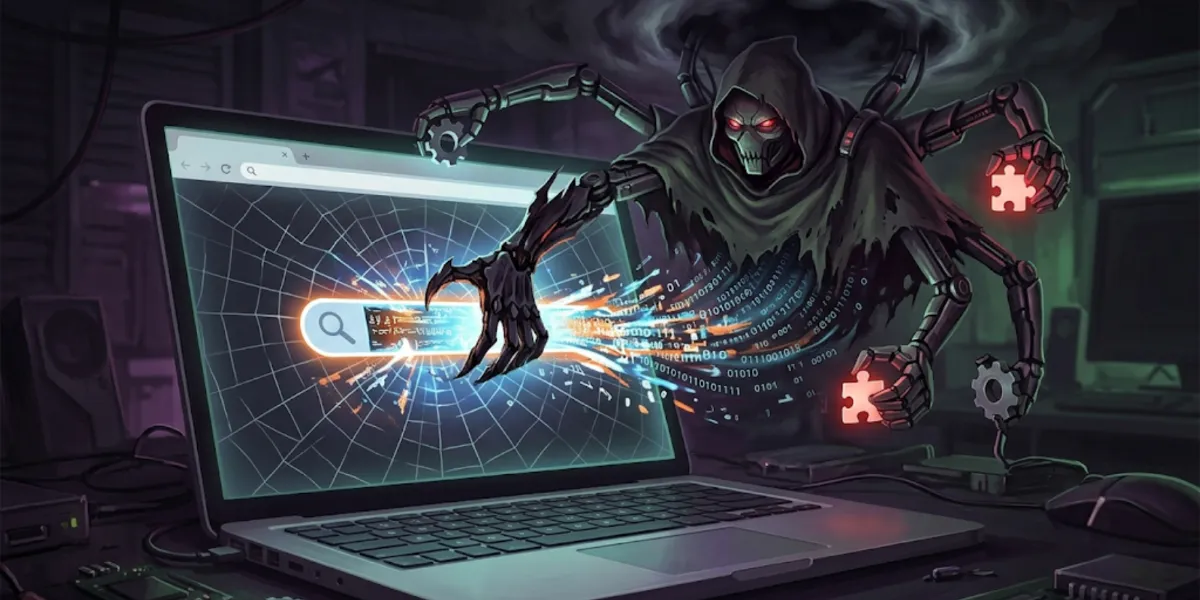
När generativ AI blev en självklar del av arbetsdagen började många installera webbläsartillägg som lovar snabba svar och en assistent i realtid. Angripare märkte samma trend. I stället för att lura användare att ladda ner skumma program gör de något enklare: de härmar betrodda AI-varumärken och lägger ut kopiorna gratis i de officiella tilläggsbutikerna.
Imitationerna ser ut precis som originalen. Rätt logotyp, säljande text, ett snyggt gränssnitt. Under produktivitetsfunktionerna döljer sig dock en enda, osynlig uppgift: att avlyssna din söktrafik.
Poängen är att ingenting här ser hotfullt ut. Du letar efter ett välkänt verktyg, hittar något som ser identiskt ut, och installerar det utan att tveka.
Så går den tysta kapningen till
Gamla sökkapare var lätta att avslöja. De bytte din standardsökmotor mot en skräpsajt eller översköljde resultaten med pop-up-annonser. Du märkte det direkt. Den nya sortens AI-imitationer arbetar med full diskretion, via en så kallad två-stegs-omdirigering som lämnar din upplevelse orörd. Angreppet vilar på tre steg som flyter samman till ett.
Tangenttryckningarna fångas
Vid installationen begär tillägget breda behörigheter för att "läsa och ändra data på alla webbplatser". Det låter rimligt för ett AI-verktyg. När du sedan skriver en sökning i adressfältet snappar tillägget upp den i realtid – varje tecken skickas omedelbart vidare till en server som angriparen styr.
Det osynliga hoppet
Tillägget använder webbläsarens egna funktioner – som deklarativa omdirigeringsregler – för att låta din sökning passera angriparens server innan webbläsaren skickas vidare. Hoppet sker snabbare än du hinner uppfatta.
Den sömlösa leveransen
När servern har loggat din sökning, din IP-adress och dina webbläsarrubriker skickar den dig direkt vidare till den sökmotor du väntade dig, som Google eller Bing.
Du ser helt normala sökresultat. Du känner ingen fördröjning. Och du har ingen aning om att din sökhistorik – som ofta rymmer känsliga jobbfrågor, hälsofrågor och privat ekonomi – just har loggats av en tredje part.
Varför ditt säkerhetslager missar stölden
Angreppet är farligt just för att det gömmer sig i fullt dagsljus och glider förbi nästan varje traditionell kontroll. Tre saker förklarar varför – och alla tre handlar om att stölden aldrig ser ut som ett intrång.
Vad kontrollen inte fångar
- Samtyckesluckan: tillägget "hackar" sig inte till behörigheter – du ger dem frivilligt vid installationen. Säkerhetsprogram tolkar därför dataöverföringen som auktoriserat användarbeteende.
- Frånvaron av skadlig kod: inget virus, ingen utpressningstrojan, ingen körbar fil. Stölden sker i själva trafiken, inom ramen för vanliga webbprotokoll. Ett antivirus har helt enkelt ingenting att hitta.
- Domänkamouflaget: felstavade domäner – till exempel perplexity-ai.online i stället för äkta perplexity.ai – ser trovärdiga nog ut för en snabb blick.
Var problemet faktiskt sitter
- Det finns ingen regel som bryts, eftersom du själv öppnade dörren.
- Verktygen är inte trasiga – de vaktar bara en dörr som hotet inte längre går igenom.
- En kontroll som letar efter skadlig kod har inget att invända när stölden består av en behörighet du själv har beviljat.
Var försvaret realistiskt kan gripa in
Kokar man ner problemet till kärnan återstår ett beroende. Kapningen fungerar bara så länge ett tillägg får leda din söktrafik genom en overifierad tredje part utan att någon frågar om det är rimligt.
Beteende före namn
Varje tillägg bedöms utifrån sitt löpande beteende, inte utifrån hur trovärdigt namnet eller logotypen ser ut.
Avvikelsen bryts
Försöker ett tillägg upprätta ett två-stegs-hopp eller i tysthet leda dina adressfältssökningar genom en overifierad domän, identifieras mönstret och anslutningen bryts.
Inget att leverera
När sökningen aldrig når angriparens server finns ingenting att logga, och kapningen får inget att leverera vidare.
Ärligt om gränserna. En beteendebaserad kontroll griper in från det ögonblick ett tillägg avviker från sitt syfte. Den hämtar inte tillbaka sökningar som redan skickats iväg vid ett tidigare tillfälle, och den ändrar inte hur en tilläggsbutik internt granskar det som publiceras. Uppgiften är att stänga vägen framåt – och mot ett angrepp som lever på att i tysthet leda din trafik en omväg, är det just den vägen som räknas. Eftersom kontrollen riktar sig mot avvikande omdirigeringar och inte mot legitima funktioner, fortsätter de tillägg du medvetet använder att fungera som vanligt.
Ta tillbaka integriteten i din webbläsare
Det oroande med AI-bedragaren är inte att den är avancerad, utan att den är så vardaglig. Inget forceras, ingen larmklocka ringer. Ett verktyg som ser ut precis som det du sökte gör exakt det du bad om på ytan – och skickar samtidigt en kopia av varje sökning till någon annan. Just därför räcker det inte längre att lita på ett välkänt namn och en snygg ikon.
Fortsätt använda AI
Det praktiska svaret är inte att sluta använda AI-tillägg eller att misstänka allt du installerar.
Bevaka handlingen
Sluta betrakta ett tilläggs förtroende som något självklart och bestående, och bevaka vad det faktiskt gör innan handlingen når din data.
Hjälp, inte avlyssning
En AI-assistent ska hjälpa dig att hitta svar – inte fungera som en avlyssning åt datamäklare och hotaktörer.
Låt Total Adblock granska hur dina tillägg hanterar din trafik, så att dina sökningar hamnar precis där du vill – och ingen annanstans.